
Si trabajas en una empresa con producto digital, seguro escuchaste hablar de “MCP” en los últimos meses. Tus clientes preguntan si pueden usar tu producto desde ChatGPT o Claude. Tu equipo quiere conectar sus agentes de IA a las herramientas internas. Y cada proveedor de IA anuncia que “soporta MCP”.
En esta guía te explicamos qué es un MCP, qué hace un servidor MCP, en qué se diferencia de una API y qué hace falta para armar uno para tu producto, desde la mirada de un equipo que construye funcionalidades de IA todos los días.
Última revisión: noviembre de 2026.
¿Qué es un MCP?
MCP, el Model Context Protocol (protocolo de contexto de modelo), es un estándar abierto que define cómo las aplicaciones de IA se conectan con herramientas y datos externos. Anthropic lo publicó en noviembre de 2024 y, en menos de un año, OpenAI, Google y Microsoft lo sumaron a sus asistentes y herramientas para desarrolladores. En diciembre de 2025, Anthropic cedió el protocolo a la Agentic AI Foundation, dentro de la Linux Foundation, así que hoy no depende de un solo proveedor.
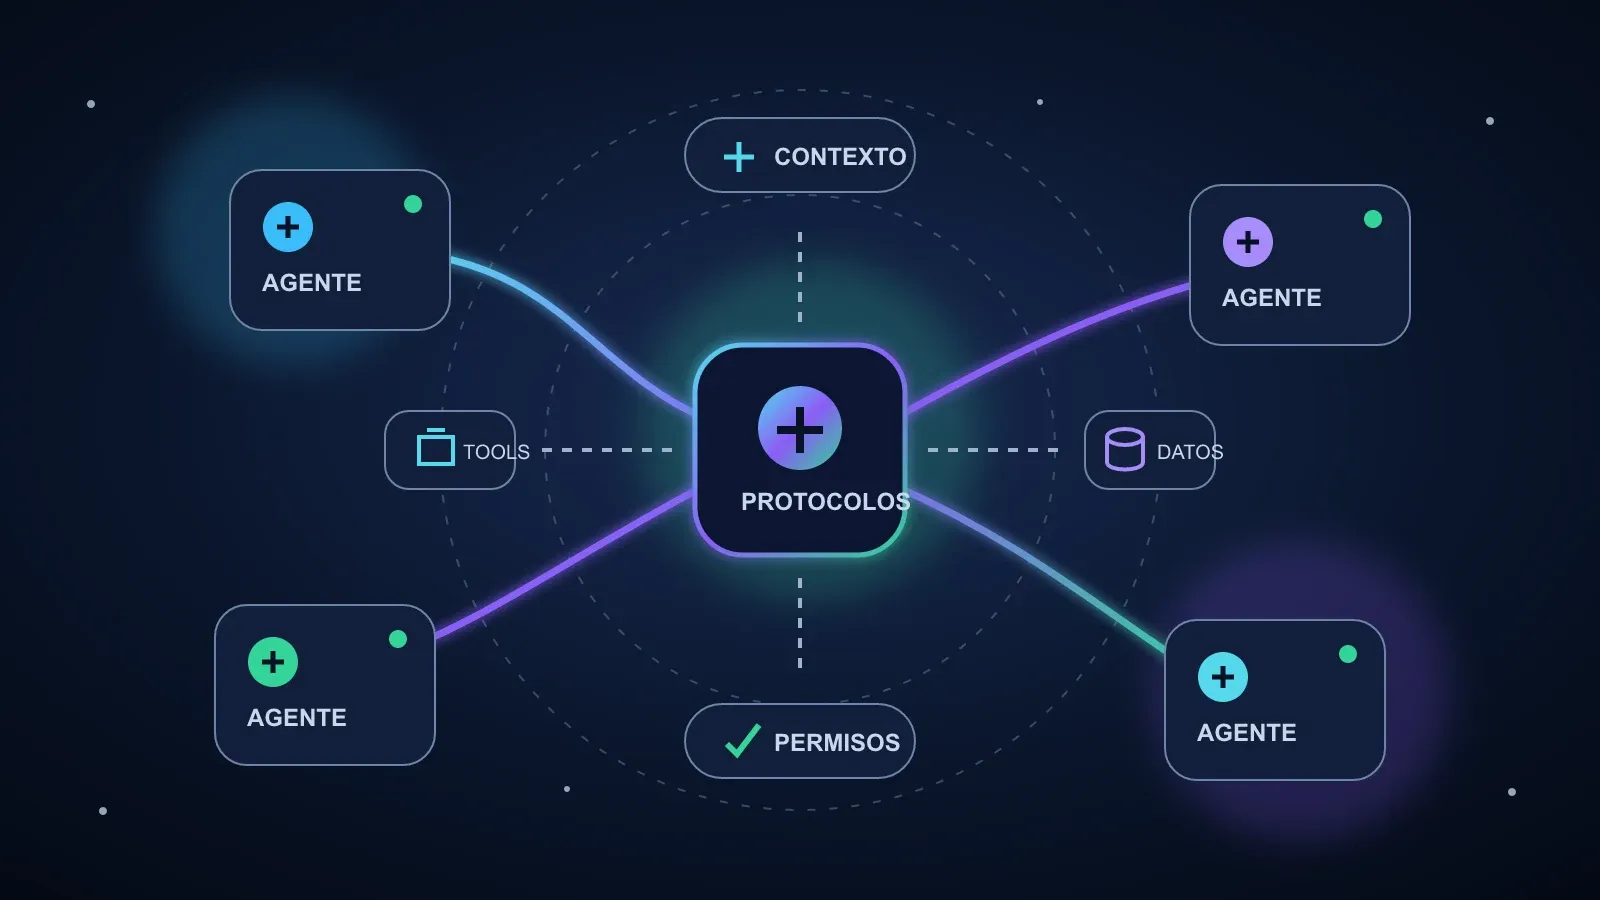
La forma más fácil de entender MCP es pensarlo como un enchufe universal. Antes, cada aplicación de IA necesitaba su propia integración con cada herramienta: un conector para ChatGPT y Slack, otro para Claude y Slack, otro para tu editor de código y Slack. Con MCP, una herramienta expone lo que sabe hacer una sola vez y cualquier aplicación de IA compatible puede usarlo.
MCP tiene tres roles:
- Host: la aplicación de IA donde trabaja el usuario, como ChatGPT, Claude, Cursor o tu propio producto.
- Cliente: la pieza dentro del host que mantiene la conexión con un servidor.
- Servidor: el programa que expone herramientas y datos de un sistema a la IA.
Se comunican con mensajes JSON-RPC 2.0. Un servidor puede correr en la misma computadora que el host o de forma remota por HTTP, que es como la mayoría de las empresas ofrece MCP a sus clientes.
¿Qué es un servidor MCP?
Un servidor MCP es un programa que expone las capacidades de un sistema a las aplicaciones de IA a través de MCP. Es la parte que tienes que construir si quieres que una IA trabaje con tu producto.
Un servidor puede ofrecer tres cosas:
- Herramientas (tools): acciones que el modelo puede ejecutar, como “crear una factura”, “buscar pedidos” o “abrir un ticket”. Cada una tiene un nombre, una descripción y un esquema para sus datos de entrada.
- Recursos (resources): datos que el modelo puede leer, como documentos, registros o archivos.
- Prompts: plantillas reutilizables para tareas comunes, como “resume la actividad de esta cuenta”.
Cuando un host se conecta, le pregunta al servidor qué ofrece. El modelo lee esas descripciones y decide, durante la conversación, qué herramienta usar y con qué datos. El servidor ejecuta la acción en tu sistema y devuelve el resultado.
Ese último paso es el más importante para un equipo de producto: el servidor MCP decide qué puede ver y qué puede hacer la IA. Es tu frontera de seguridad, no un simple pasamanos.
MCP vs. API: ¿en qué se diferencian?
Es la pregunta que más nos hacen, y la respuesta corta es que MCP no reemplaza tu API. Se apoya en ella.
- Para quién está hecha: una API, para desarrolladores que escriben código. Un servidor MCP, para modelos de IA que deciden en el momento.
- Cómo se descubre qué ofrece: una API, con documentación que lee una persona. Un servidor MCP, porque el modelo le pregunta directamente.
- Formato: cada API es distinta. MCP es el mismo protocolo para todos los productos.
- Quién la usa: una API, tu código o el de tu cliente. Un servidor MCP, cualquier aplicación de IA compatible.
Una API espera que un desarrollador lea la documentación, arme la integración y decida cuándo llamar a cada endpoint. Un servidor MCP espera que un modelo descubra solo las herramientas y elija la correcta a partir de una descripción. Eso cambia cómo se diseña:
- Menos herramientas y pensadas por tarea. “Reembolsar un pedido” funciona mejor que exponer diez endpoints de bajo nivel que el modelo tiene que encadenar.
- Las descripciones son parte de la interfaz. Una descripción vaga hace que el modelo use la herramienta equivocada.
- Respuestas cortas y claras. Los modelos trabajan mejor con un resultado concreto que con un JSON enorme.
En la práctica, la mayoría de los servidores MCP llaman por debajo a la API que la empresa ya tiene. Si tu API está bien hecha, tienes la mitad del camino recorrido.
Ejemplos de servidores MCP
Algunos ejemplos de lo que las empresas ya exponen con MCP:
- Herramientas de desarrollo: los servidores de GitHub permiten que un agente de programación lea issues, abra pull requests y revise código. Lo contamos en nuestra guía sobre la mejor IA para programar.
- Pagos y finanzas: Stripe ofrece un servidor para que un asistente consulte clientes, pagos y facturas.
- Herramientas de trabajo: Atlassian, Notion y Slack tienen servidores para leer y actualizar tickets, páginas y mensajes.
- Datos: servidores de bases de datos que permiten hacer preguntas en lenguaje natural sobre una copia de solo lectura.
- Sistemas internos: muchas veces los más valiosos son los privados, que conectan la IA con el CRM, el ERP o el back office de la propia empresa.
Por qué MCP importa para tu producto
Para una empresa con un producto en marcha, MCP abre dos puertas.
Tus clientes pueden usar tu producto desde su asistente de IA. Si tus usuarios ya trabajan dentro de ChatGPT o Claude, un servidor MCP remoto les permite preguntar “¿qué facturas están vencidas?” o “crea un ticket para este error” sin abrir tu aplicación. En muchos productos SaaS, ya es algo que los compradores preguntan en las demos.
Tu equipo conecta la IA con tus sistemas una sola vez. En lugar de armar una integración distinta para cada asistente o agente de IA, construyes servidores MCP para tus sistemas clave y los reutilizas en todos lados. Es la base de la mayoría de los proyectos de IA para empresas que hacemos: un agente vale lo que valen los sistemas a los que puede llegar.
Si te interesa cómo conviven MCP con otros protocolos, como A2A para la comunicación entre agentes, lo explicamos en nuestra guía de interoperabilidad de agentes de IA.
Seguridad en MCP: qué cuidar
MCP hace muy fácil conectar una IA con sistemas reales, y justamente por eso hay que cuidarlo. Los riesgos que más vemos:
- Permisos demasiado amplios. Un servidor que puede leer y escribir todo convierte cualquier error en uno grande. Dale a cada herramienta el acceso mínimo que necesita.
- Servidores de terceros poco confiables. Instalar un servidor ajeno es como instalar una dependencia con acceso a tus datos. Revisa quién lo mantiene.
- Prompt injection. Un documento, un correo o un ticket pueden traer instrucciones escondidas para el modelo. Trata lo que devuelven las herramientas como datos, no como órdenes.
- Acciones sensibles sin aprobación. Pagos, borrados o mensajes a clientes tienen que pasar por la confirmación de una persona.
- Adónde van los datos. Si tus datos no pueden salir a la API pública de un modelo, el modelo puede correr dentro de tu propia nube. Para eso usamos Amazon Bedrock, que mantiene los datos dentro de la cuenta de AWS del cliente.
El protocolo define autorización con OAuth para los servidores remotos, pero el resto es trabajo de diseño que tu equipo tiene que asumir.
Cómo crear un servidor MCP
A grandes rasgos, armar un servidor MCP listo para producción se ve así:
- Elige los casos de uso. Empieza por tres a cinco tareas que tus usuarios de verdad quieren hacer desde un asistente. No toda tu API.
- Diseña las herramientas. Nombres claros, descripciones que un modelo pueda seguir y esquemas de entrada estrictos.
- Constrúyelo con un SDK oficial. Hay SDK oficiales de MCP para TypeScript, Python y otros lenguajes. La mayoría de los servidores envuelven tu API actual.
- Suma autenticación y permisos. Define en nombre de qué usuario actúa la IA y qué puede hacer.
- Pruébalo con instrucciones reales. Verifica que el modelo elija la herramienta correcta, maneje los errores y no mezcle datos de distintas cuentas.
- Publícalo y monitoréalo. Registra cada llamada, controla costos y errores, y revisa el uso antes de sumar más herramientas.
Una primera versión con pocas herramientas puede estar lista en unas semanas. El tiempo se va en permisos, pruebas y casos borde, no en el protocolo.
¿Tu empresa necesita un servidor MCP?
Conviene armar uno cuando:
- Tus clientes ya preguntan si pueden usar tu producto desde ChatGPT, Claude o Copilot.
- Estás construyendo agentes de IA que necesitan trabajar con varios sistemas internos.
- Quieres una única forma controlada de que la IA acceda a tus datos, en lugar de integraciones sueltas.
Puede esperar si tu producto todavía no tiene una API, o si la primera funcionalidad de IA que necesitas vive dentro de tu propia aplicación. En ese caso, empieza por esa funcionalidad y ten MCP en cuenta en la arquitectura.
Si quieres ayuda para decidirlo o para construirlo, en nuestra consultoría de inteligencia artificial evaluamos si MCP es el primer paso correcto para tu caso. Cuéntanos qué quieres que la IA haga con tu producto.
Preguntas frecuentes
¿Qué es MCP en palabras simples?
MCP (Model Context Protocol) es un estándar abierto que permite que asistentes de IA como ChatGPT o Claude se conecten con herramientas y datos de una forma común. En lugar de hacer una integración distinta para cada aplicación de IA, armas un servidor MCP y cualquier aplicación compatible puede usarlo.
¿Qué es un servidor MCP?
Es un programa que expone herramientas, datos o plantillas de instrucciones a las aplicaciones de IA a través del Model Context Protocol. Se ubica entre la IA y tu sistema, y decide qué puede ver y qué puede hacer la IA.
¿Cuál es la diferencia entre MCP y una API?
Una API es la forma en que un software habla con tu sistema. MCP es la forma en que un modelo de IA descubre y usa lo que tu sistema ofrece. Un servidor MCP suele llamar a tu API por debajo, pero suma descripciones, esquemas y permisos pensados para modelos.
¿MCP es seguro?
MCP es un protocolo: la seguridad depende de cómo se construye cada servidor. Los riesgos principales son permisos demasiado amplios, servidores de terceros poco confiables e instrucciones escondidas en los datos (prompt injection). Se reducen con permisos mínimos, autenticación y aprobación humana para las acciones sensibles.